This story is not available in English, so you are reading it in Nepali.
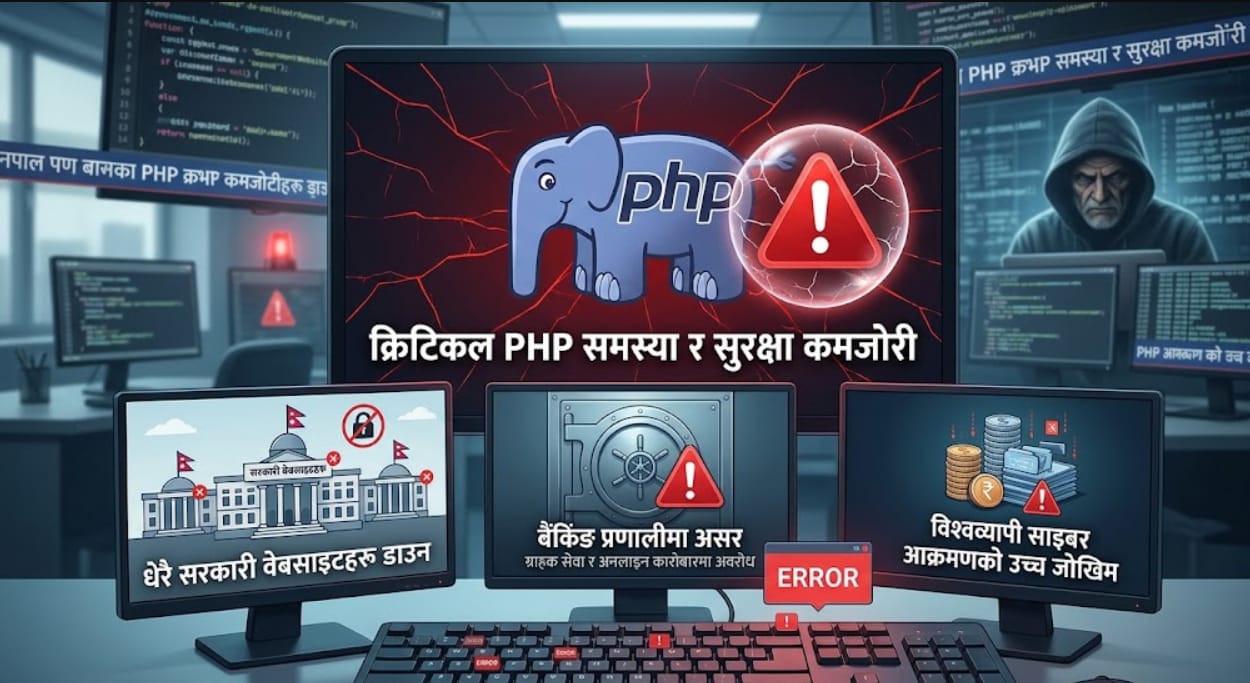
काठमाडौं — वेबसाइट निर्माणमा व्यापक रूपमा प्रयोग हुने प्रोग्रामिङ भाषा पीएचपी (PHP) मा गम्भीर सुरक्षा कमजोरी देखिएपछि नेपालका हजारौँ सरकारी वेबसाइट तथा केही बैंकिङ सेवा अस्थायी रूपमा बन्द गरिएका छन्। सम्भावित साइबर आक्रमणबाट प्रणाली र संवेदनशील तथ्यांक सुरक्षित राख्न वेबसाइटहरू अफलाइन गरिएको सम्बन्धित निकायले जनाएका छन्।
प्रधानमन्त्री तथा मन्त्रिपरिषद् कार्यालयअन्तर्गतको सफ्टवेयर विकास तथा सञ्चालन केन्द्रले सरकारी वेबसाइटहरूमा सुरक्षा अद्यावधिक र प्राविधिक परीक्षण भइरहेको जनाएको छ। केन्द्रका अनुसार आवश्यक सुरक्षा प्याच जडान तथा परीक्षण पूरा भएपछि वेबसाइटहरू क्रमशः सञ्चालनमा ल्याइनेछन्।
नेपाल सरकारका धेरैजसो वेबसाइट जीआईडब्लूआईएमएस (GIWIMS) नामक साझा प्रणालीमा सञ्चालन भइरहेकाले एउटै प्रणालीमा सुरक्षा जोखिम देखिँदा ठूलो संख्यामा वेबसाइट प्रभावित भएका हुन्। केन्द्रका प्रमुख कार्यकारी अधिकृत किरण तिमिल्सिनाका अनुसार उक्त प्रणालीको सुरक्षा परीक्षण भइरहेको छ। उनले आवश्यक प्राविधिक प्रक्रिया पूरा गरी सोमबार वा मंगलबारसम्म हजारौँ सरकारी वेबसाइट पुनः सञ्चालनमा ल्याउने तयारी भइरहेको बताएका छन्।
नेपाल राष्ट्र बैंकको आधिकारिक वेबसाइटसहित केही बैंक तथा वित्तीय संस्थाका डिजिटल सेवा पनि सुरक्षाका कारण प्रभावित भएका थिए। नबिल, सानिमा र नेपाल इन्भेस्टमेन्ट मेगालगायत बैंकले भने सुरक्षा प्रणाली अद्यावधिक गरेपछि सेवा पुनः सञ्चालनमा ल्याइसकेका छन्।
यसैबीच, राजस्व अनुसन्धान विभागअन्तर्गतको मालवाहक सवारीसाधन अनुगमन गर्ने भेहिकल एन्ड कन्साइनमेन्ट ट्र्याकिङ सिस्टम (भीसीटीएस) पनि अस्थायी रूपमा बन्द गरिएको छ। विभागले प्रणाली पुनः सञ्चालनमा नआउन्जेल नियमानुसार जारी भएका बिलबिजक तथा सम्बन्धित कागजात साथमा राखेर सवारीसाधन सञ्चालन गर्न सकिने जनाएको छ। सेवा पुनः सञ्चालन भएपछि ढुवानीसम्बन्धी विवरण प्रणालीमा अद्यावधिक गर्नुपर्ने विभागले स्पष्ट पारेको छ।
पुराना प्रणालीका कारण सुरक्षा अद्यावधिकमा चुनौती
पीएचपीमा सुरक्षा कमजोरी सार्वजनिक भएपछि सम्बन्धित निकायहरूले सम्भावित जोखिम न्यूनीकरण गर्न प्रणालीहरू अफलाइन गरेका हुन्। राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि सुरक्षा जोखिमलाई ध्यानमा राख्दै प्रणाली अद्यावधिक गर्न निर्देशन दिएको छ।
केन्द्रका निर्देशक तथा प्रवक्ता राजकुमार महर्जनका अनुसार पूर्वसावधानीका रूपमा वेबसाइट बन्द गरिएको हो। उनका अनुसार यस घटनाका कारण नेपालमा अनधिकृत पहुँच वा साइबर आक्रमण भएको पुष्टि हालसम्म भएको छैन।
प्राविधिकहरूका अनुसार पीएचपीका पुराना संस्करण, विशेषगरी ८.१ वा त्यसभन्दा अघिका संस्करणमा सञ्चालन भइरहेका प्रणालीलाई सुरक्षित संस्करणमा अपग्रेड गर्न चुनौती देखिएको छ। ती संस्करणको आधिकारिक सुरक्षा सहयोग समाप्त भइसकेकाले नयाँ सुरक्षा प्याच मात्र जडान गरेर समस्या समाधान नहुन सक्छ।
त्यस्ता प्रणालीलाई नयाँ संस्करणमा स्तरोन्नति गर्नुका साथै पुरानो सोर्स कोडको परीक्षण गरी अन्य सम्भावित सुरक्षा कमजोरीसमेत पहिचान गर्नुपर्ने हुन्छ। यही कारण सबै वेबसाइट एकैपटक सञ्चालनमा ल्याउन समय लागेको सम्बन्धित प्राविधिकहरूको भनाइ छ।
किन देखियो यस्तो समस्या?
पीएचपी फाउन्डेसनले अक्टोबर २१ मा पीएचपीमा रहेका दुई सुरक्षा जोखिम सार्वजनिक गर्दै तिनलाई सम्बोधन गर्न सुरक्षा अद्यावधिक उपलब्ध गराएको थियो। सार्वजनिक विवरणअनुसार ती जोखिमलाई सीभीई–२०२६–१०९६१८ र सीभीई–२०२६–१०९६१९ का रूपमा वर्गीकरण गरिएको छ।
साइबर सुरक्षा अनुसन्धान संस्था विज (Wiz) का अनुसार पीएचपीको मुख्य इन्जिनमा रहेको कमजोरीको दुरुपयोग भए आक्रमणकारीले सर्भरमा पहुँच प्राप्त गरी हानिकारक कोड चलाउन वा संवेदनशील तथ्यांक चोरी गर्न सक्ने जोखिम हुन्छ।
अन्तर्राष्ट्रिय सञ्चारमाध्यमका अनुसार लामो समयदेखि रहेको उक्त कमजोरी पत्ता लगाउन कृत्रिम बुद्धिमत्ता (एआई) प्रविधि र साइबर सुरक्षा अनुसन्धानकर्ताहरूको सहयोग उपयोगी भएको थियो।
पीएचपी विश्वभरका वेबसाइटमा व्यापक रूपमा प्रयोग हुने भएकाले यसमा देखिएको सुरक्षा कमजोरीले विभिन्न देशका सरकारी निकाय, बैंक तथा अन्य डिजिटल सेवा प्रदायकलाई सतर्क बनाएको छ।
वेबसाइट सुरक्षित बनाउन के गर्नुपर्छ?
साइबर सुरक्षा विज्ञहरूका अनुसार जोखिम न्यूनीकरणका लागि सर्वप्रथम सर्भरमा प्रयोग भइरहेको पीएचपीको संस्करण पहिचान गर्नुपर्छ। त्यसपछि आधिकारिक सुरक्षा उपकरणबाट प्रणालीको परीक्षण गरी आवश्यकताअनुसार नयाँ सुरक्षित संस्करणमा अपग्रेड गर्नुपर्छ।
सुरक्षा प्याच आधिकारिक स्रोतबाट डाउनलोड गरी जडान गरेपछि पीएचपी–एफपीएम, अपाचे तथा सम्बन्धित सेवाहरू पुनः सञ्चालन गरेर अद्यावधिक प्रभावकारी रूपमा लागू भएको सुनिश्चित गर्नुपर्छ।
सफ्टवेयर विकास तथा सञ्चालन केन्द्रका अनुसार अहिले प्रभावित प्रणालीको सुरक्षा परीक्षण, प्याचिङ र सोर्स कोड अडिट भइरहेको छ। आवश्यक परीक्षण पूरा भएपछि मात्र वेबसाइटहरू सुरक्षित रूपमा पुनः सञ्चालनमा ल्याइनेछन्।
सरकारी वेबसाइट बन्द हुँदा अनलाइन सूचना, प्रशासनिक सेवा तथा अन्य डिजिटल सुविधामा असर परेको छ। त्यसैले सुरक्षा जोखिम समाधान गर्नुका साथै भविष्यमा यस्ता समस्या दोहोरिन नदिन पुराना प्रणालीको नियमित स्तरोन्नति, सुरक्षा परीक्षण र प्रभावकारी साइबर सुरक्षा व्यवस्थापन आवश्यक देखिएको छ।
Read online: https://ujyaalotoday.com/en/article/piechapima-suraksha-jokhimapachhi-hajaraun-sarakari-vebasait-banda-punah-sanchal
Comments
No comments yet. Comments appear once an editor has approved them.